Title Image

SEGURIDAD Y CIBERSEGURIDAD

Defensa en profundidad · convergencia física y lógica

Seguridad y Ciberseguridad

«Los activos de nuestros clientes requieren de un enfoque integral hacia la seguridad para garantizar el cumplimiento de la normativa existente y la continuidad de su negocio, complementándose las barreras físicas y lógicas con una definición de procesos, roles y responsabilidades sobre arquitecturas de aplicación y de red securizadas»
Seguridad y Ciberseguridad

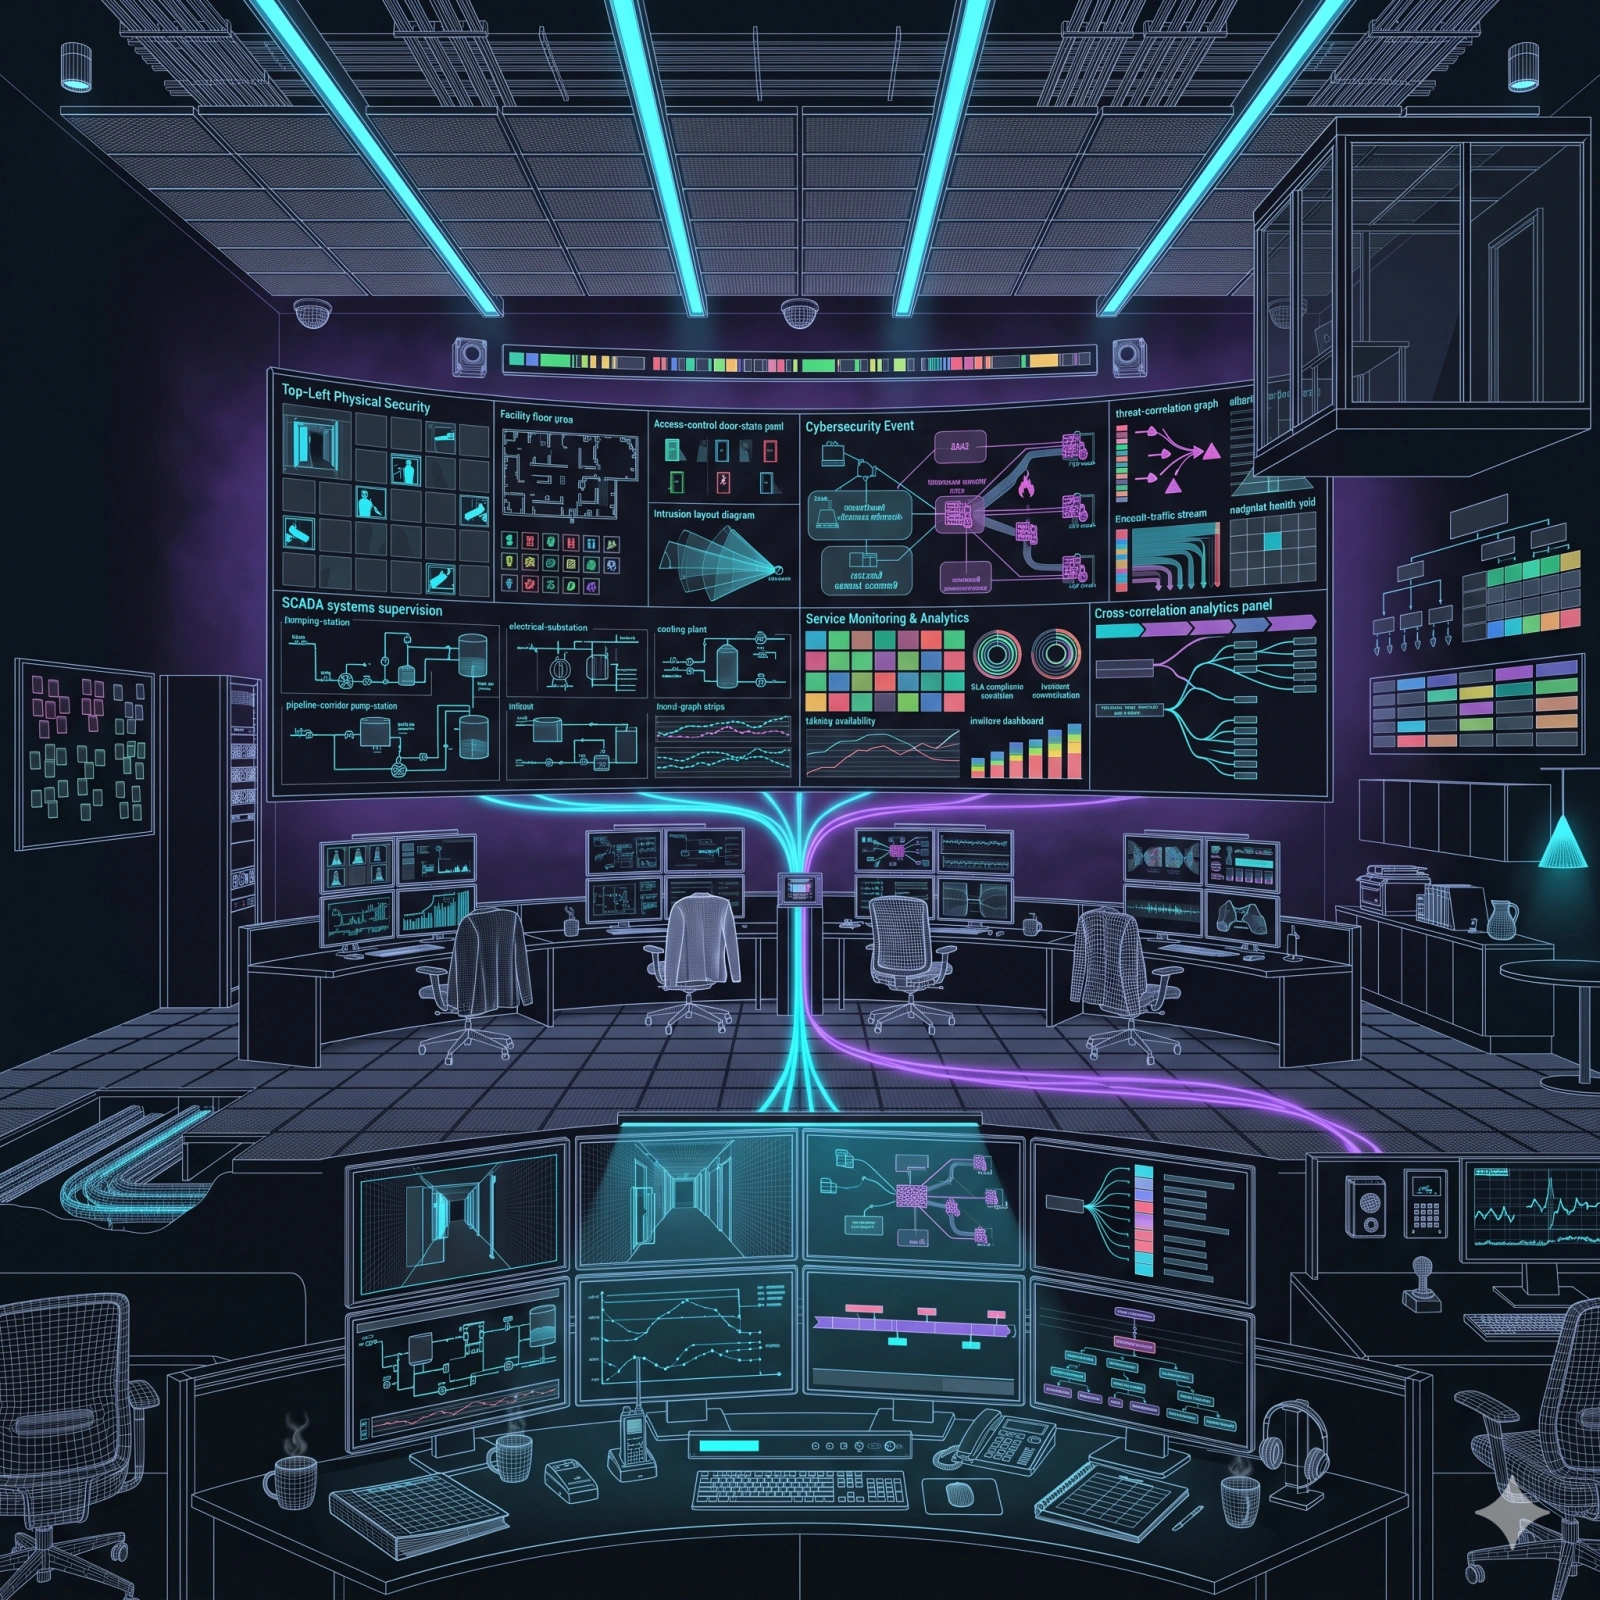
CCTV, control de accesos e intrusión conviven con firewalls, IPS/EDR y analítica de tráfico bajo un único PSIM+SIEM. El cumplimiento (NIS2, ENS Alto, ISO 27001:2022, IEC 62443, TS 50701) nace del diseño, no del parche posterior — segmentación, roles, responsabilidades y continuidad como vectores del proyecto.

  1. 01

    Auditoría & gap analysis

    Discovery workshops, inventario de activos y análisis de gap — determinamos contexto, situación y necesidades reales sobre los procesos del cliente antes de proponer nada.

  2. 02

    Políticas, roles y estrategia

    Implantación de la seguridad en los procesos de negocio — políticas, roles y responsabilidades, estrategias de protección del activo y evaluación de alternativas tecnológicas.

  3. 03

    Diseño de red segura

    Modelado y segmentación del tráfico con zonas y conduits IEC 62443, DMZ, microsegmentación y principios Zero Trust — la arquitectura de red es la primera capa de defensa.

  4. 04

    Despliegue físico + lógico

    CCTV, control de accesos e intrusión en el plano físico; firewalls, equipos bastión, IPS, EDR en terminales y análisis de tráfico en el plano lógico — una única arquitectura con telemetría convergente.

  5. 05

    Operación 24×7 y analítica

    Monitorización de servicios y aplicaciones, analítica de datos e incidencias de seguridad, correlación de eventos y respuesta ante incidentes con playbooks probados.

  6. 06

    Integración PSIM + SIEM

    Unificación en puesto de control central — PSIM (Physical Security Information Management) + SIEM (Security Information and Event Management) en una única interfaz operativa.

Así protegemos activos críticos 24×7

Seguridad por diseño, no por parche

La seguridad nace en la arquitectura — segmentación, zero trust, roles y responsabilidades como decisiones de proyecto, no como capa añadida después. Cumplir con NIS2, ENS Alto e ISO 27001 no es coste: es la forma en que se construye desde el primer día.

  • Zonas y conduits IEC 62443 para redes OT
  • Zero Trust con MFA e identidad federada
  • Cumplimiento NIS2, ENS Alto e ISO 27001 nativo

Convergencia física + lógica

CCTV, control de accesos e intrusión dejan de ser un silo: su telemetría llega al mismo puesto central que los eventos de red, endpoint y aplicación. PSIM + SIEM unificados permiten correlar «puerta forzada + login anómalo + tráfico lateral» como un único incidente.

  • PSIM integra CCTV, accesos e intrusión
  • SIEM correlaciona red, endpoint y aplicación
  • Un único puesto central con visión completa

Consultoría y auditoría de seguridad

Auditorías de seguridad con análisis de gap y discovery workshops para determinar contexto, situación y necesidades reales de los procesos del cliente — estrategia de protección del activo, políticas, roles y responsabilidades alineados con NIS2 y ENS Alto.

Arquitectura de red segura

Diseño orientado a la seguridad — modelado y segmentación del tráfico, zonas y conduits IEC 62443, equipos bastión (firewalls, IPS), seguridad en equipos terminales y análisis de tráfico de red con detección de anomalías.

Seguridad física integrada

CCTV, control de accesos e intrusión desplegados con telemetría correlacionable — cada evento físico enlaza con eventos lógicos bajo el mismo PSIM, permitiendo respuesta unificada ante incidentes mixtos físico/cyber.

Operación PSIM + SIEM 24×7

Monitorización de servicios y aplicaciones, analítica de datos e incidencias de seguridad, playbooks de respuesta probados y mejora continua — visión completa desde un único puesto de control central.

Entornos que dominamos

  • Ferroviario
  • Administración pública
  • Banca y financiero
  • Industria crítica
  • Utilities
  • Corporativo

Seguridad física + lógica convergente para infraestructuras críticas y operación 24×7

NIS2 ENS Alto ISO 27001:2022 IEC 62443 TS 50701 Zero Trust PSIM + SIEM
NOVATION
Resumen de privacidad

Esta Web utiliza cookies para poder ofrecerle la mejor experiencia de usuario posible. La información de las cookies se almacena en su navegador y realiza funciones tales como reconocerle cuando vuelve a nuestra Web o ayudar a nuestro equipo a comprender qué secciones de la web encuentra más interesantes y útiles.